FACEIT: как включить TPM 2.0, Secure Boot и IOMMU
Античит FACEIT пускает в матч только компьютер с включёнными TPM 2.0 и Secure Boot в режиме UEFI — это обязательно для всех с 25 ноября 2025 года. От части игроков он дополнительно требует IOMMU, виртуализацию и «Целостность памяти»: эти требования включают волнами. Обычно всё уже есть в вашей плате и выключено в BIOS. Ниже — как проверить компьютер за три минуты, в каком порядке включать функции, чтобы Windows продолжила загружаться, и где искать нужные пункты на платах ASUS, MSI, Gigabyte и ASRock.
- Узнаете, что из требований FACEIT обязательно уже сейчас, а что включают волнами
- Проверите компьютер в трёх окнах Windows, не заходя в BIOS
- Найдёте нужные пункты BIOS для своей платы на AMD или Intel и поймёте типичные ошибки античита
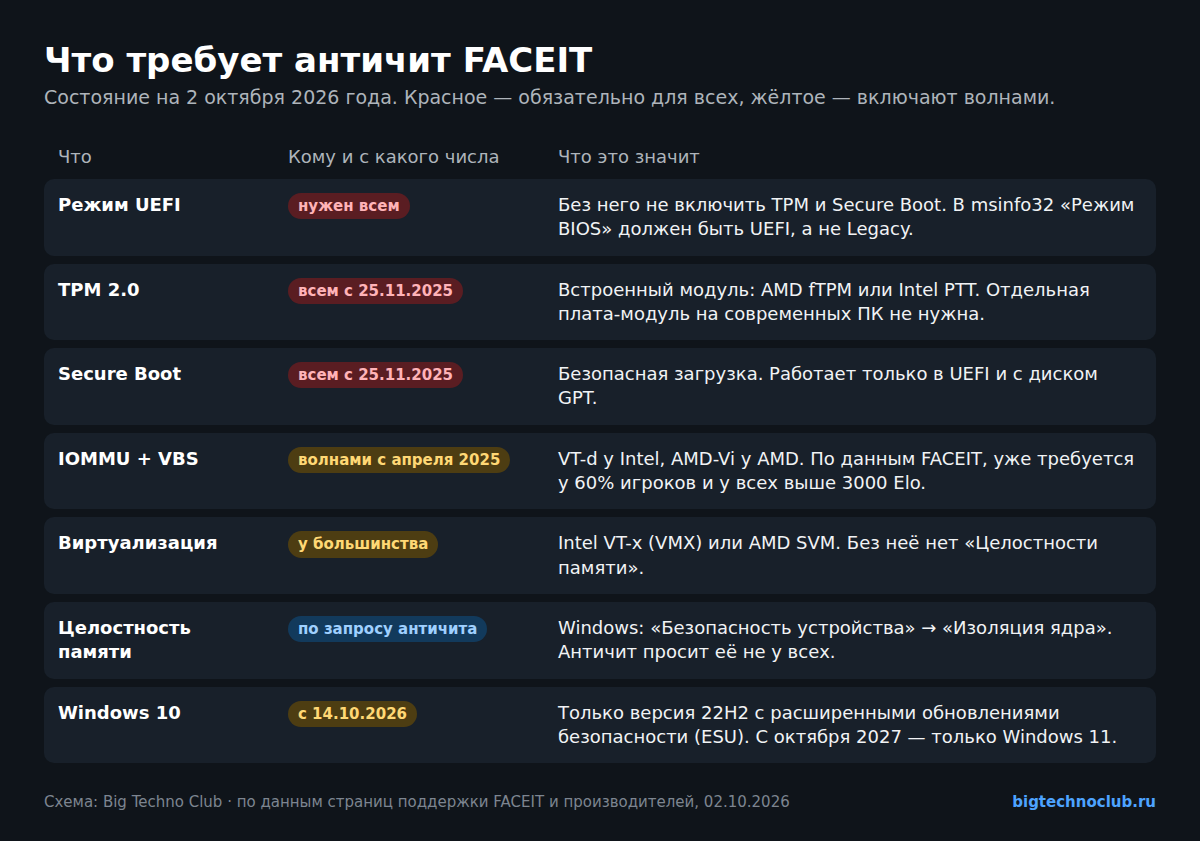
Что требует FACEIT на октябрь 2026 года
| Требование | Кому | Что это |
|---|---|---|
| Режим UEFI | всем | Современный режим загрузки вместо старого Legacy/CSM. Без него TPM и Secure Boot не включить |
| TPM 2.0 | всем с 25.11.2025 | Модуль безопасности. В современных ПК он встроен: у AMD называется fTPM, у Intel — PTT |
| Secure Boot | всем с 25.11.2025 | Безопасная загрузка: плата запускает только подписанные загрузчики |
| IOMMU и VBS | волнами с апреля 2025 | IOMMU не даёт устройствам читать чужую память. По данным FACEIT, требуется уже у 60% игроков и у всех выше 3000 Elo с августа 2025 |
| Виртуализация (VT-x / SVM) | у большинства игроков | Windows использует её для изолированной защиты ядра |
| Целостность памяти | по запросу античита | Функция Windows из «Изоляции ядра». Античит просит её не у всех |
Источник данных: страницы поддержки FACEIT support.faceit.com, проверено 02.10.2026
Зачем всё это. TPM и Secure Boot дают античиту подписанный отчёт о том, что при загрузке Windows не запускалось ничего постороннего. IOMMU закрывает отдельный класс читов — DMA-карты, которые вставляют в компьютер и читают память игры в обход Windows. FACEIT пишет, что за три месяца ограниченного включения IOMMU забанила больше 200 игроков с такими читами, около 20 из них пользовались устройствами примерно за 4 500 долларов.
Обойти требования нельзя: FACEIT прямо пишет, что вариантов «в обход» нет. На производительность TPM и Secure Boot не влияют. IOMMU и VBS, по словам FACEIT, на некоторых системах дают небольшое снижение, чаще на старых платах и с сырой прошивкой.
Проверьте компьютер за три минуты
Сначала узнайте, что уже включено. Для этого не нужно заходить в BIOS — хватит трёх окон Windows.
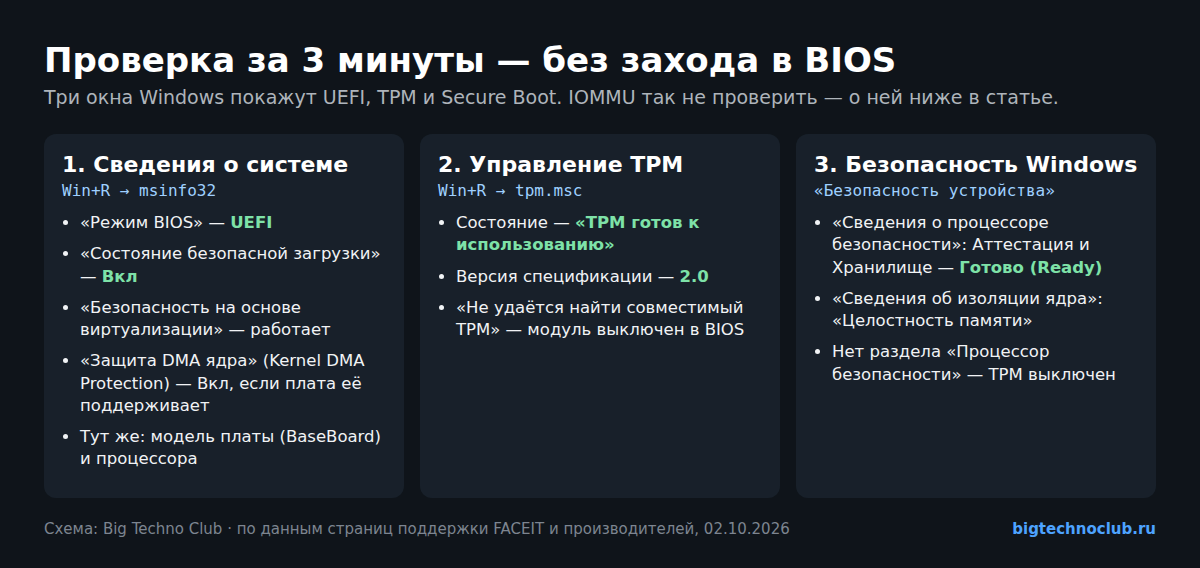
- Сведения о системе. Нажмите Win+R, введите msinfo32 и нажмите Enter. В строке «Режим BIOS» должно быть UEFI, в строке «Состояние безопасной загрузки» — «Вкл». Здесь же запишите модель платы (строки BaseBoard) и процессора — они понадобятся, чтобы найти инструкцию производителя.
- Управление TPM. Win+R → tpm.msc. Состояние должно быть «TPM готов к использованию», версия спецификации — 2.0. Сообщение «Не удаётся найти совместимый доверенный платформенный модуль» обычно значит, что модуль выключен в BIOS.
- Безопасность Windows. Откройте «Безопасность устройства» → «Сведения о процессоре безопасности». Оба пункта в разделе «Состояние» должны быть «Готово» (Ready). Если раздела «Процессор безопасности» нет вовсе, TPM выключен.
С IOMMU сложнее: FACEIT сама пишет, что простого способа проверить её в Windows нет. Подсказка есть в msinfo32 — строка «Защита DMA ядра» (Kernel DMA Protection). Если там «Вкл», IOMMU работает. Если «Выкл», выводы делать рано: эта защита Windows работает только на платах, которые её поддерживают, а IOMMU в BIOS при этом может быть включена.
Перед BIOS: диск должен быть GPT
Для Secure Boot FACEIT требует связку UEFI и GPT: плата работает в режиме UEFI, а диск с Windows размечен в GPT. Если Windows ставили давно в режиме Legacy, диск, скорее всего, размечен по-старому — MBR. Включите UEFI и Secure Boot на таком диске — и Windows перестанет загружаться. По словам FACEIT, это самая частая причина, по которой компьютер не запускается после включения Secure Boot.
Как узнать разметку: правой кнопкой по «Пуску» → «Управление дисками» → правой кнопкой по диску с Windows → «Свойства» → вкладка «Тома» → строка «Стиль раздела». Второй способ — команда Get-Disk в PowerShell, столбец Partition Style.
Если там MBR, диск можно перевести в GPT встроенной утилитой Microsoft MBR2GPT. Она меняет разметку, не удаляя и не меняя данные. Порядок:
- Сделайте копию важных файлов на другой диск или в облако. Утилита рассчитана на работу без потери данных, но если что-то пойдёт не так, копия решит проблему.
- Если диск зашифрован BitLocker, приостановите защиту и сохраните ключ восстановления. После перевода защиту BitLocker придётся настроить заново.
- Запустите командную строку от имени администратора и выполните проверку: mbr2gpt /validate /disk:0 /allowFullOS. Номер диска посмотрите в «Управлении дисками». Ключ /allowFullOS нужен, чтобы утилита работала из запущенной Windows.
- Если проверка прошла, выполните перевод: mbr2gpt /convert /disk:0 /allowFullOS.
- Сразу перезагрузитесь в BIOS и переключите загрузку в UEFI: отключите CSM (Legacy). Без этого шага Windows с диска GPT не загрузится.
В каком порядке включать
Порядок важен: каждая следующая функция опирается на предыдущую. Если включать всё разом, потом трудно понять, после какого шага компьютер перестал загружаться.
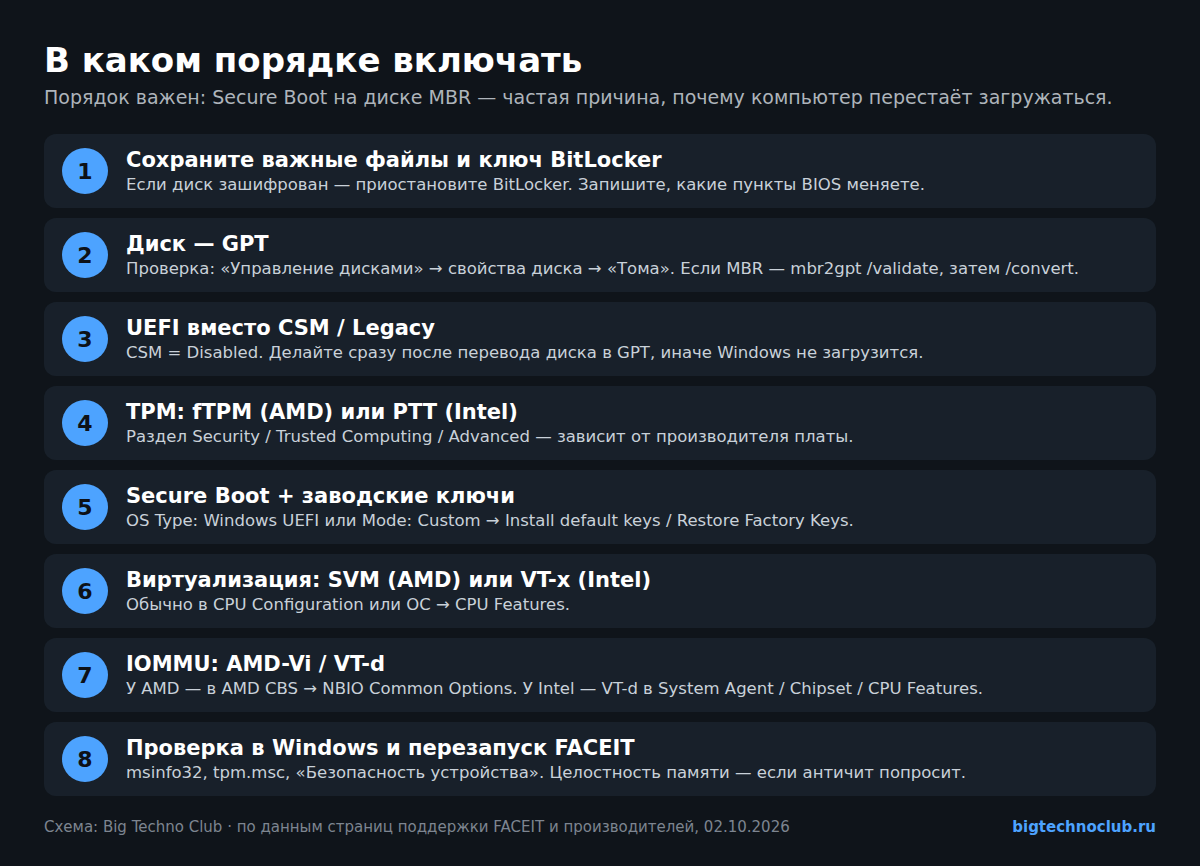
- Копия важных файлов и ключ BitLocker, если диск зашифрован.
- Диск — GPT (см. раздел выше).
- BIOS: CSM / Legacy — выключить, режим загрузки — UEFI.
- TPM: AMD fTPM или Intel PTT — включить.
- Secure Boot: включить и установить заводские ключи.
- Виртуализация: SVM у AMD или Intel Virtualization Technology (VT-x, VMX) у Intel — включить.
- IOMMU: у AMD — IOMMU (AMD-Vi), у Intel — VT-d — включить.
- Загрузить Windows, повторить проверку из трёх окон и запустить FACEIT.
Войти в BIOS почти на всех платах можно клавишей Delete сразу после включения, на ASUS и ASRock работает и F2. Сохранить изменения и перезагрузиться — F10. Если плата открылась в упрощённом режиме, переключитесь в расширенный: на ASUS — F7, на ASRock — F6.
Где искать пункты в BIOS: ASUS, MSI, Gigabyte, ASRock
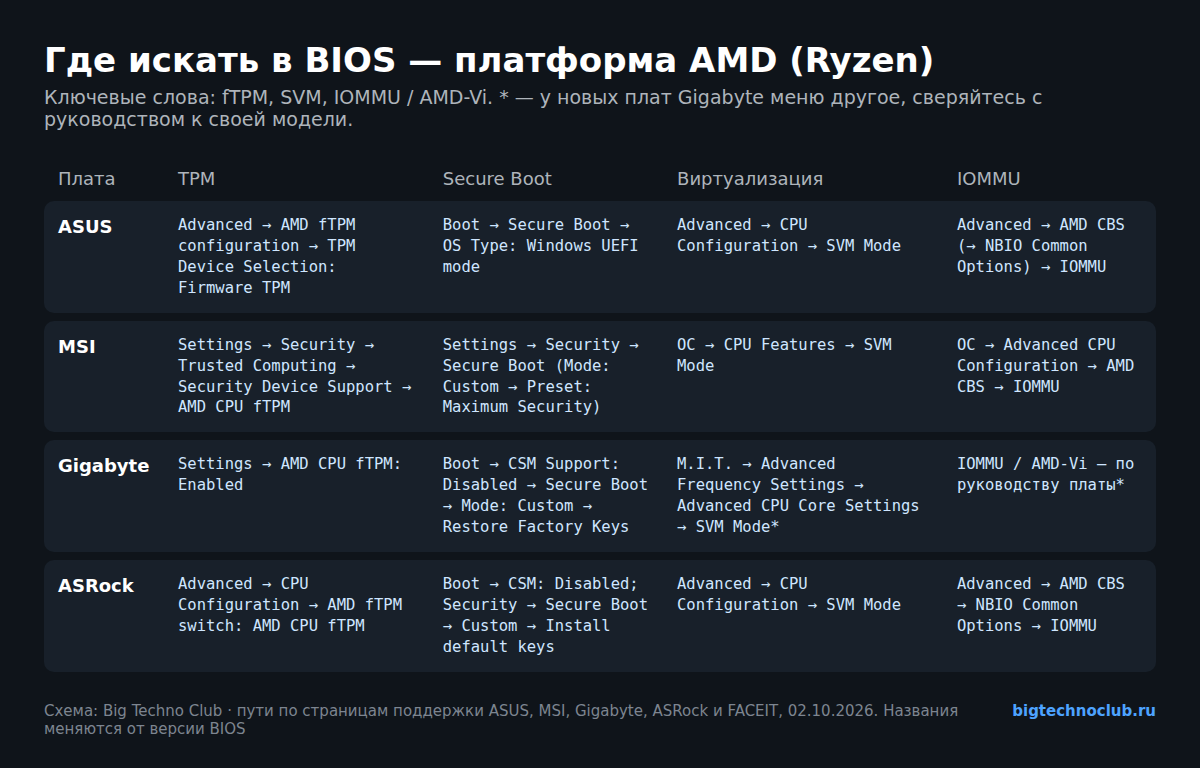
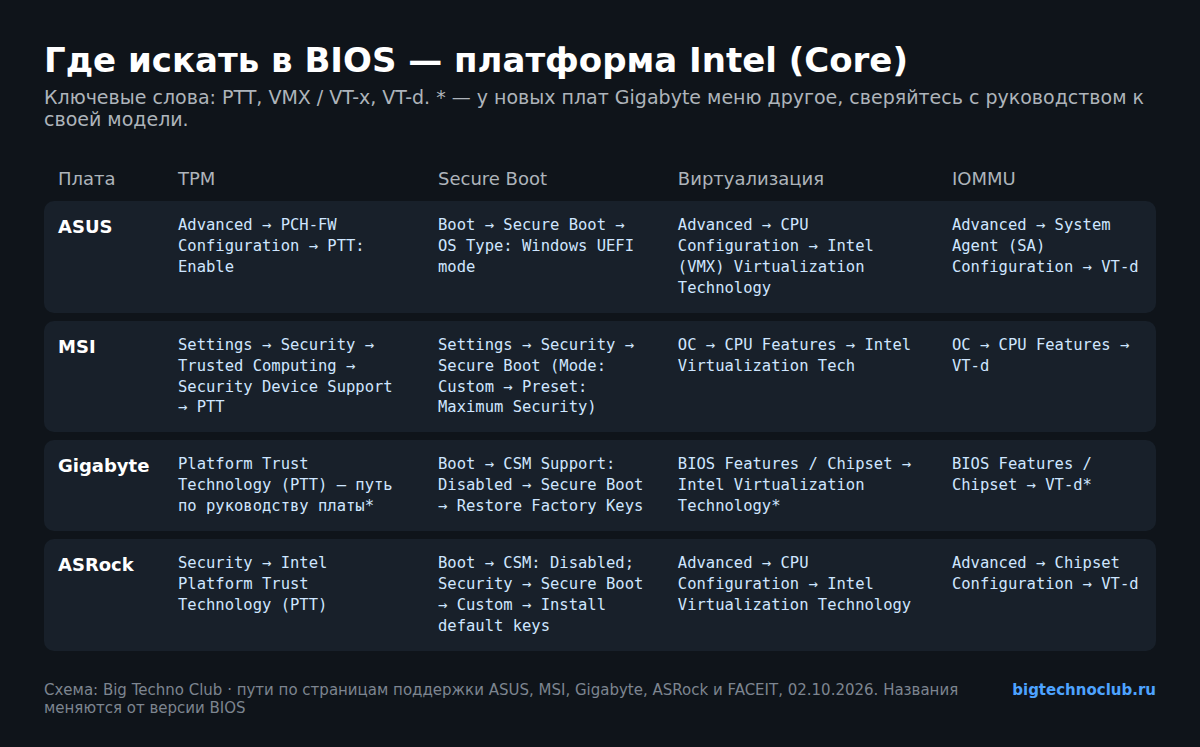
Названия зависят от производителя платы и от того, AMD у вас или Intel. Ниже — пути из официальных инструкций производителей и FACEIT. В новых версиях BIOS меню иногда переставляют, поэтому ориентируйтесь на ключевые слова: у AMD это fTPM, SVM и IOMMU, у Intel — PTT, VMX или VT-x и VT-d.
ASUS
- TPM, Intel: Advanced → PCH-FW Configuration → PTT = Enable. AMD: Advanced → AMD fTPM configuration → TPM Device Selection = Firmware TPM.
- Secure Boot: Boot → Secure Boot → OS Type = Windows UEFI mode. Вариант Other OS означает, что Secure Boot выключен.
- Виртуализация: Advanced → CPU Configuration → Intel (VMX) Virtualization Technology или SVM Mode = Enabled.
- IOMMU, AMD: Advanced → AMD CBS (иногда внутри NBIO Common Options) → IOMMU = Enabled. Intel: Advanced → System Agent (SA) Configuration → VT-d = Enabled.
MSI
- TPM: Settings → Security → Trusted Computing → Security Device Support, затем PTT на Intel или AMD CPU fTPM на AMD. В BIOS попроще путь короче: Security → Trusted Computing.
- Secure Boot: Settings → Security → Secure Boot. Если FACEIT пишет, что Secure Boot работает неправильно, поставьте Secure Boot Mode = Custom и Secure Boot Preset = Maximum Security (подробнее — в разделе про ошибки).
- Виртуализация: OC → CPU Features → Intel Virtualization Tech или SVM Mode.
- IOMMU, AMD: OC → Advanced CPU Configuration → AMD CBS → IOMMU. Intel: OC → CPU Features → VT-d.
Gigabyte
- TPM, AMD: Settings → AMD CPU fTPM = Enabled. Intel: пункт называется Platform Trust Technology (PTT); точный путь зависит от модели, смотрите руководство к плате.
- Secure Boot: Boot → CSM Support = Disabled — только после этого появится меню Secure Boot. Дальше Secure Boot Mode = Custom → Restore Factory Keys → в окне «Install Factory Defaults» выбрать Yes, в окне «Reset Without Saving» — Yes. Плата перезагрузится; в BIOS под Secure Boot должно появиться Active.
- Виртуализация: на старых платах для AMD — M.I.T. → Advanced Frequency Settings → Advanced CPU Core Settings → SVM Mode; для Intel — BIOS Features или Chipset → Intel Virtualization Technology. На новых платах меню другое — ищите по названию пункта.
- IOMMU: ищите IOMMU (AMD) или VT-d (Intel) по руководству к своей модели.
Gigabyte отдельно отмечает: на платах AM5 с Windows 11 эти функции обычно включены с завода, ручная настройка чаще нужна на AM4 с Windows 10.
ASRock
- TPM, AMD: Advanced → CPU Configuration → AMD fTPM switch = AMD CPU fTPM. Intel: страница Security → Intel Platform Trust Technology = Enabled.
- Secure Boot: Boot → CSM = Disabled. Затем Security → Secure Boot → Secure Boot Mode = Custom → Install default Secure Boot keys → Yes → Secure Boot = Enabled → F10. После перезагрузки проверьте, что в том же меню написано Active. На AM5, если после установки ключей появится окно «Discard Changes and Exit», выберите No и продолжайте.
- Виртуализация: Advanced → CPU Configuration → Intel Virtualization Technology или SVM Mode.
- IOMMU, AMD: Advanced → AMD CBS → NBIO Common Options → IOMMU = Enabled. Intel: Advanced → Chipset Configuration → VT-d = Enabled.
На ноутбуках Dell, HP, Lenovo и других меню своё, и часть пунктов производитель может не показывать. Ищите инструкцию на сайте производителя по модели ноутбука.
Типичные ошибки FACEIT и что они значат
| Что пишет FACEIT или компьютер | Причина | Что делать |
|---|---|---|
| TPM attestation is not ready | TPM включён, но не может подтвердить античиту, что загрузка была чистой. У AMD с прошивкой fTPM версии 3.*.0.* это известная ошибка | Проверьте версию (лайфхак ниже) и обновите BIOS платы |
| TPM attestation failed | TPM работает со сбоями. Частый случай — отдельный модуль dTPM на плате | Переключитесь на встроенный fTPM / PTT, обновите BIOS |
| Secure Boot is not working properly | Известная особенность части плат MSI: Secure Boot «включён», но с настройками по умолчанию не защищает | Secure Boot Mode = Custom, Secure Boot Preset = Maximum Security; в старых BIOS — Image Execution Policy: Removable и Fixed Media = Deny Execute |
| Компьютер не загружается после включения Secure Boot | Диск размечен в MBR, а плата загружается в UEFI | Выключите Secure Boot или верните CSM, переведите диск в GPT через MBR2GPT, включите заново |
| Secure Boot Violation или Invalid Signature Detected при загрузке | В плате устаревшие сертификаты Secure Boot, они не узнают подписи свежих обновлений Windows | Временно выключите Secure Boot, обновите BIOS, включите снова |
| Please enable Memory Integrity | Античит просит «Целостность памяти» | «Безопасность Windows» → «Безопасность устройства» → «Сведения об изоляции ядра» → «Целостность памяти». Нет пункта — включите виртуализацию в BIOS |
| Синий экран после «Целостности памяти» | Несовместимый драйвер или старый античит | Обновите Windows, удалите старые античиты, обновите BIOS |
| IOMMU is disabled, а пункта IOMMU в BIOS нет | Старая версия BIOS или плата не поддерживает | Обновите BIOS. Если пункт так и не появился — железо не пройдёт требование, когда его включат для всех |
Источник данных: страницы поддержки FACEIT, AMD PA-420, Microsoft; проверено 02.10.2026
Если после изменений компьютер стал нестабильным, FACEIT советует: откатить последнее изменение, обновить BIOS и прошивку чипсета и включать функции по одной.
Пять лайфхаков, которые экономят вечер
Ошибку Secure Boot Violation объясняет ещё один факт: сертификаты Microsoft для безопасной загрузки, выпущенные в 2011 году, истекают в июне 2026 года, и Microsoft заменяет их новыми, 2023 года. Если прошивка платы старая, она не узнаёт новые подписи и останавливает загрузку. Поэтому FACEIT в первую очередь советует обновить BIOS: свежие версии уже содержат новые сертификаты.
Если компьютер старый
По данным FACEIT, встроенный TPM есть в большинстве процессоров и плат последних примерно десяти лет, а поддержку IOMMU (VT-d или AMD-Vi) — почти во всех процессорах начиная с 2015 года. Быстрая проверка: если компьютер подходит для Windows 11, с требованиями FACEIT он, скорее всего, тоже справится.
Если нужного пункта нет даже после обновления BIOS, настройкой это не исправить. TPM и Secure Boot нужны уже сейчас; без IOMMU FACEIT перестанет пускать в матчи, когда требование включат для всех. Тогда остаётся замена платы с процессором или новый компьютер.
Привозите системный блок в сервис Big Techno Club: мастер проверит плату, при необходимости обновит BIOS и включит то, что требует FACEIT. Если плата нужную функцию не поддерживает, скажем об этом сразу и подскажем варианты. В новых компьютерах, которые мы собираем, TPM 2.0 и Secure Boot включаем по умолчанию. Севастополь, ул. Хрусталёва, 89а, 1 этаж, ежедневно 11:00–20:00.
Ремонт и обслуживание Позвонить +7 (979) 041-43-99Частые вопросы
Что обязательно для FACEIT прямо сейчас?
Режим UEFI, TPM 2.0 и Secure Boot — для всех игроков с 25 ноября 2025 года. IOMMU с VBS, виртуализацию и «Целостность памяти» античит требует не у всех: их включают волнами.
Нужно ли покупать модуль TPM для FACEIT?
Обычно нет. На платах новее Intel 100-й и AMD 300-й серии TPM 2.0 встроен (Intel PTT, AMD fTPM), его достаточно включить в BIOS.
Можно ли играть на FACEIT с Windows 10?
Да, но с 14 октября 2026 года — только на версии 22H2 с включёнными расширенными обновлениями безопасности. С октября 2027 года FACEIT будет работать только на Windows 11.
Пропадут ли файлы при переводе диска из MBR в GPT?
Утилита Microsoft MBR2GPT переводит системный диск без удаления данных. Перед запуском всё равно сделайте копию важных файлов и приостановите BitLocker, если он включён.
Упадёт ли FPS после включения TPM и Secure Boot?
По данным FACEIT, TPM и Secure Boot на производительность не влияют. IOMMU и VBS на некоторых, чаще старых, системах могут дать небольшое снижение.
Можно ли обойти требования FACEIT?
Нет. FACEIT прямо пишет, что, когда функция требуется, обходного пути нет. Если железо её не поддерживает, понадобится замена.
Источники
- FACEIT: Windows Security Requirements FAQ - требования, Windows 10 с 14.10.2026, производительность; правка 01.10.2026 (англ.)
- FACEIT: как проверить ПК перед античитом - даты: TPM и Secure Boot с 25.11.2025, IOMMU и VBS волнами (англ.)
- FACEIT: Known issues with Anti-Cheat Requirements - ошибки TPM, Secure Boot на MSI, Memory Integrity (англ.)
- FACEIT: Enabling IOMMU / DMA Protection - пути IOMMU для ASUS, MSI, ASRock (англ.)
- FACEIT: Enabling virtualization (Intel VT-x/AMD SVM) - англ.
- FACEIT: Enabling Secure Boot - Secure Boot Violation и сертификаты (англ.)
- ASUS: как включить TPM 2.0
- ASUS: как включить или отключить безопасную загрузку
- MSI: How to Enable TPM on MSI Motherboards - англ.
- GIGABYTE: Secure Boot и TPM 2.0 на платах AM4 - англ.
- ASRock FAQ 500: TPM 2.0 без отдельного модуля - англ.
- ASRock FAQ 531: как включить Secure Boot - англ.
- Microsoft: MBR2GPT.EXE
- Microsoft: защита DMA для ядра
- Microsoft: безопасность устройства в приложении «Безопасность Windows»
- Microsoft: Windows 11 и безопасная загрузка - сертификаты 2011 года истекают в июне 2026
- AMD PA-420: TPM Attestation Failure on AMD Platforms with ASP fTPM - англ.